
Дмитро Кравченко, журналіст.
Витік інформації про « Спецвузавтоматику», знайдений у даркнеті, розкриває широку російську програму кібердосліджень та розробок, діяльність якої визначається сімома названими проектами. Два з проектів, Felix-23 та HAD, зосереджені на виявленні цілей, скануванні, збагаченні та активному тестуванні. Інший проект, Putnik, підтримує доступ до внутрішньої мережі та крадіжку облікових даних. Initiative-24 вивчає використання довірених хмарних сервісів для керування програмними агентами та переміщення даних з корпоративних мереж. Проект під назвою Botany, схоже, зосереджений на модульній колекції даних Android, тоді як Blik та Glare зосереджені на прихованому сховищі та передачі даних офлайн. Нарешті, проект Chain-24 зосереджений на анонімному придбанні хостингу та інших операційних послуг, необхідних для автоматизованих кампаній.
Виходячи з інформації, що міститься у витоку, найпереконливішим висновок є те, що «Спецвузавтоматика» функціонує як розробник, а не як звичайна група з протидії вторгненням. Документи не доводять, що кожен викритий інструмент був розгорнутий або використаний разом, але вони демонструють середовище розробки, здатне підтримувати більшість етапів збору кіберрозвідувальних даних з автоматизацією.
Витік
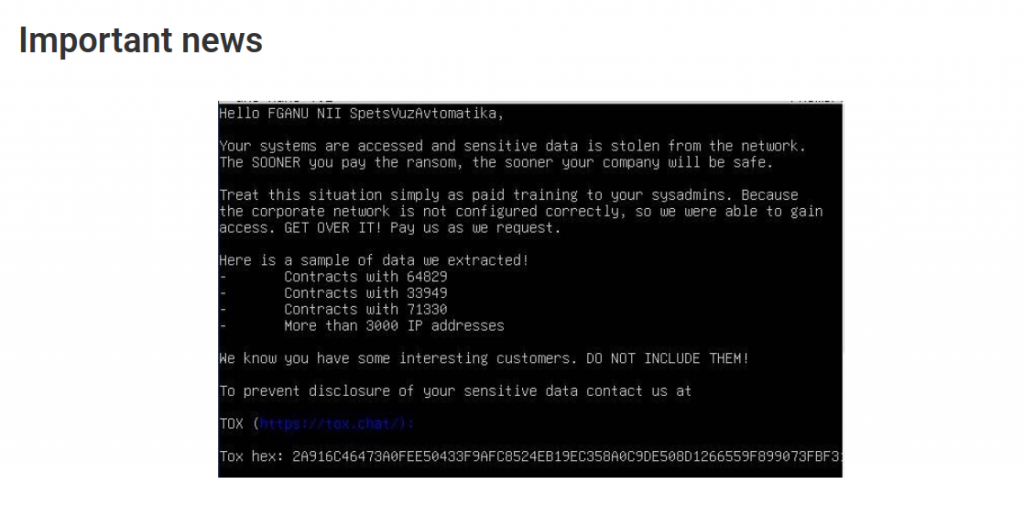
У травні 2026 року актор, який використовував нікнейм SVA2027, почав рекламувати дані, нібито викрадені з російського державного науково-дослідного інституту «Спецвузавтоматика». Актор стверджував, що володіє внутрішньою технічною документацією, даними IP-адреси та матеріалами, взятими з середовища Git інституту. Публічні зразки поширювалися через вкладення форуму та Proton Drive, тоді як потенційних покупців перенаправляли на обліковий запис Tox для приватних переговорів.
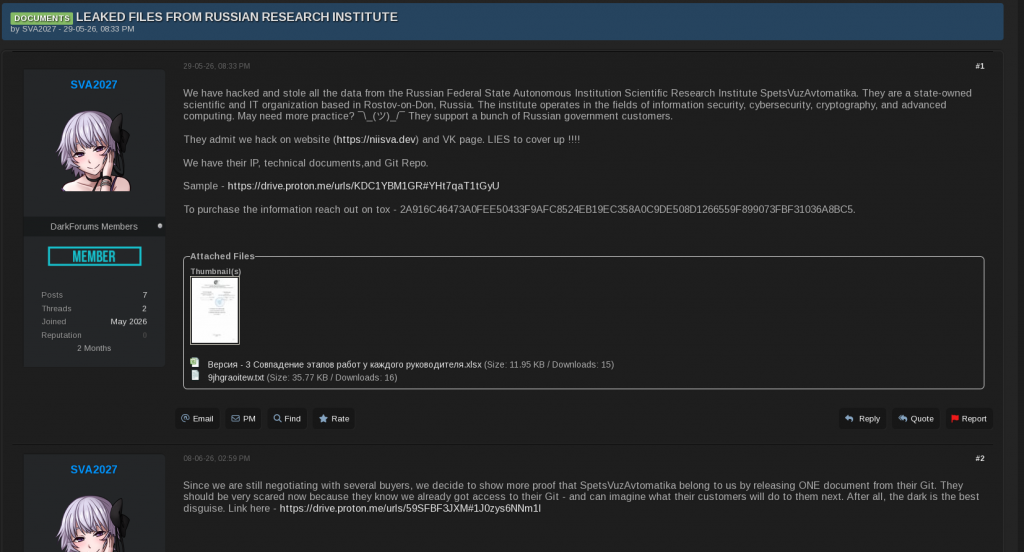
Докази переконливо вказують на те, що SVA2027 володів автентичними матеріалами «Спецвузавтоматика». Два файли, що згадуються в оголошенні про публічний продаж, також присутні в аналізованій колекції, включаючи електронну таблицю з управління проектами та великий список IP-адрес. Ширший архів внутрішньо узгоджується з тими ж номерами контрактів, кодами проектів, персоналом та етапами розробки, що з’являються в кеші документів.
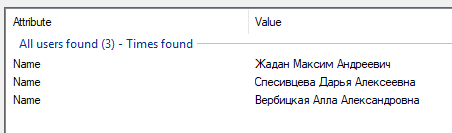
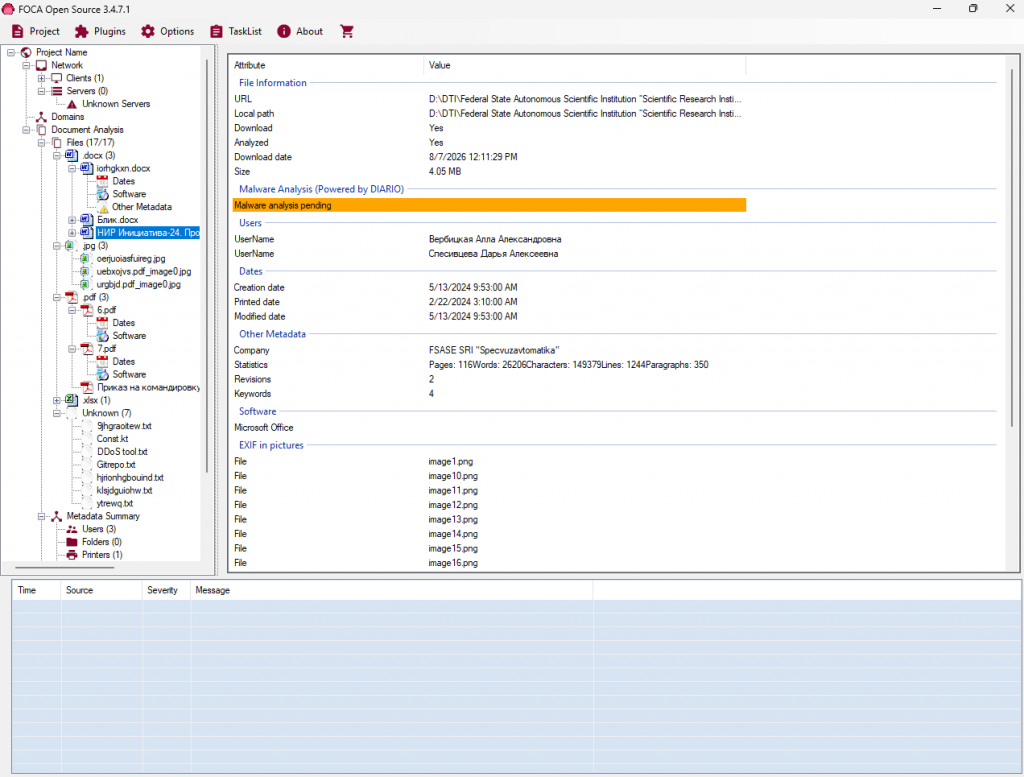
Метадані безпосередньо пов’язують документи з організацією, містять адреси електронної пошти осіб та назви комп’ютерів як англійською, так і кирилицею. Ці артефакти пов’язують дамп-документи із заявленим витоком та надають достовірності автентичності запропонованих файлів.
Докази не підтверджують, що актор SVA2027 здійснив оригінальне вторгнення. Жодних публічних доказів нападів чи попередньої історії жертв не було безпосередньо пов’язано з обліковим записом.
«Спецвузавтоматика» визнала факт атаки на свої системи, але заперечила, що її внутрішня мережа була скомпрометована. Однак це заперечення важко узгодити з масштабом витоку матеріалів, які, схоже, походять з кількох внутрішніх систем або з широко привілейованого джерела. Початковий метод доступу залишається невідомим, але справжні та конфіденційні дані інституту явно потрапили в кримінальний обіг.
Спецвузавтоматика (Спецвузавтоматика)
«Спецвузавтоматика» – це російський науково-дослідний інститут у Ростові-на-Дону, на який США наклали санкції за діяльність, пов’язану зі Службою зовнішньої розвідки Росії (СЗР). Робота інституту включає інформаційну безпеку, програмне забезпечення, зворотну розробку, електроніку, тестування та розробку апаратного забезпечення.
Витік документів свідчить про те, що «Спецвузавтоматика» виступає розробником урядових програм для кібервійни та шпигунства, а не групою з розслідування вторгнень на передовій. Її роль, схоже, полягає в перетворенні вимог розвідки та служб безпеки на програмне забезпечення, процедури операторів, прототипи та спеціалізоване обладнання.
Документи свідчать про пряму співпрацю з російськими військовими частинами-замовниками, зокрема військовими частинами 33949 та 64829. Така робота включає «Ініціативу-24», яка описує керування програмними агентами всередині корпоративних мереж та вилучення інформації для розвідувальних цілей. Загалом, інститут, схоже, є центром досліджень, інженерії, державних контрактів та оперативної кіберпідтримки.
Дані дампу
Дамп містить технічні звіти, вимоги до проекту, фрагменти вихідного коду та сценарії атак, серед інших внутрішніх документів та даних, що свідчить про те, що той, хто спочатку викрав документи, мав доступ до широкого спільного архіву, а не до одного ізольованого комп’ютера чи папки.
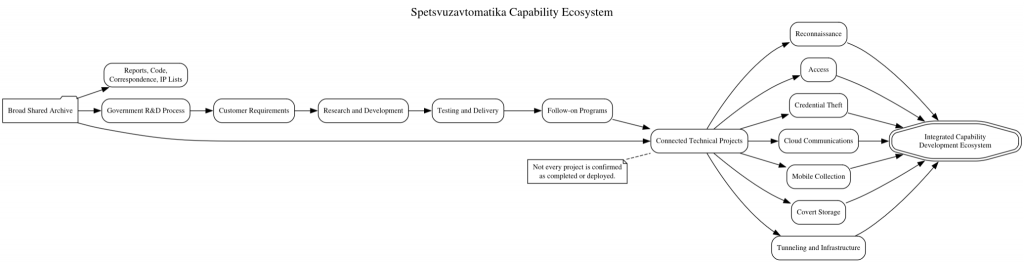
Документи демонструють повторюваний процес досліджень та розробок уряду. Клієнти визначають вимоги, персонал інституту досліджує та створює рішення, а пізніші проекти розширюють попередню роботу. Інвентаризація репозиторію також показує технічний діапазон інституту, включаючи хмарну ідентифікацію, інструменти Windows та Android, компрометацію комунікаційного рівня та доставку корисного навантаження. Програми також охоплюють вбудовані системи, комунікаційне обладнання та зворотне проектування. Не кожен репозиторій був обов’язково завершений або розгорнутий, але разом файли демонструють пов’язану екосистему розвитку можливостей.
Відкриті набори інструментів
Фелікс-23 (Фелікс-23)
Felix-23 — це інтернет-платформа для розвідки та активного проникнення, про яку йдеться в документі репозиторію Git. Вона призначена для виявлення віддаленої інфраструктури, збагачення результатів зовнішніми даними, ведення історії цілей та підтримки контрольованої подальшої діяльності. Платформа обробляє:
- IP-адреси
- Діапазони мережі
- Домени
- Субдомени
- Веб-додатки
- Послуги
- DNS-записи
- Файли
- Довідники
- Версії програмного забезпечення
Felix доповнює пряме сканування даними з пошукових систем, Shodan, VirusTotal, WHOIS, репозиторіїв шкідливого програмного забезпечення та баз даних вразливостей. Потім він організовує матеріал у постійні записи цілей, які об’єднують ці дані у звіти, і призначений для повторного відвідування цілей з часом для виявлення змін.
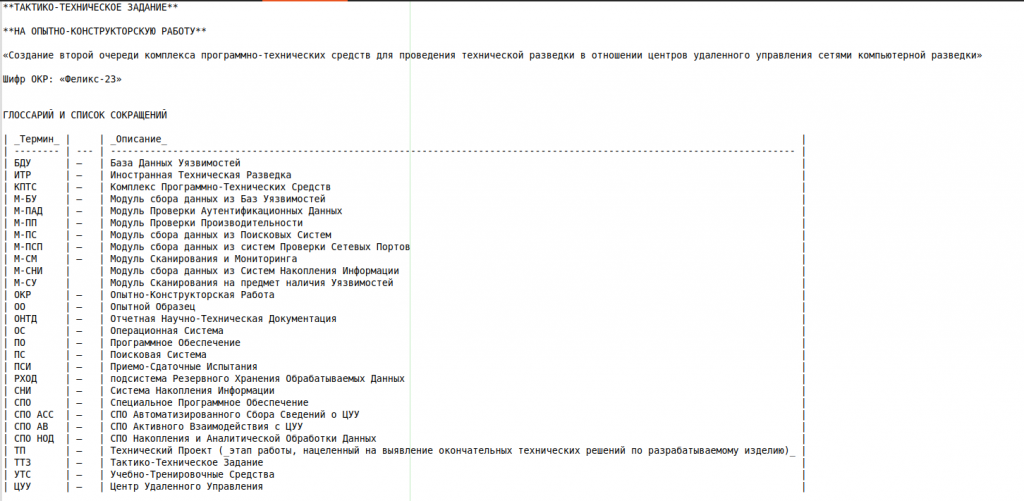
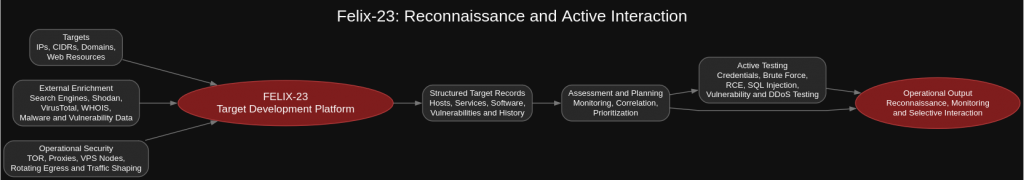
Система не просто збирає інформацію. Вона також створена для тестування та експлуатації, маючи такі функції:
- Тестові облікові дані
- Спробуйте атаки грубою силою
- Перевірити можливість віддаленого виконання коду
- Тестова SQL-ін’єкція
- Обхід контролю доступу
- Підтвердьте вразливості
- Вимірювання впливу DDoS-атак
Felix-23 також приховує свою активність за допомогою TOR, проксі-серверів, розподілених вузлів VPS, ротації IP-адрес та трафіку, який нагадує звичайний перегляд веб-сторінок або сканування пошуковими системами. Загалом, Felix-23 — це платформа для розробки цілей, призначена для пошуку, відстеження, оцінки та вибіркового тестування віддалених систем
.
HAD (ХАД)
HAD, схоже, є ранішою або робочою версією тієї ж можливості, що й Felix-23. Його API керує такими процесами:
- Таргетинг
- Керування хостами
- Керування діапазонами IP-адрес
- Керування вузлами VPS
- Керування ланцюгами проксі-серверів
- Телеметричний моніторинг
- Тестування на вразливості
- Побудова графіків даних
- Експорт даних у звіти
Платформа зберігає результати у структурованих цільових записах, які аналітики можуть переглядати з часом, щоб відстежувати зміни в сервісах, переміщення IP-адрес, зміни постачальників та нещодавно підключену інфраструктуру.
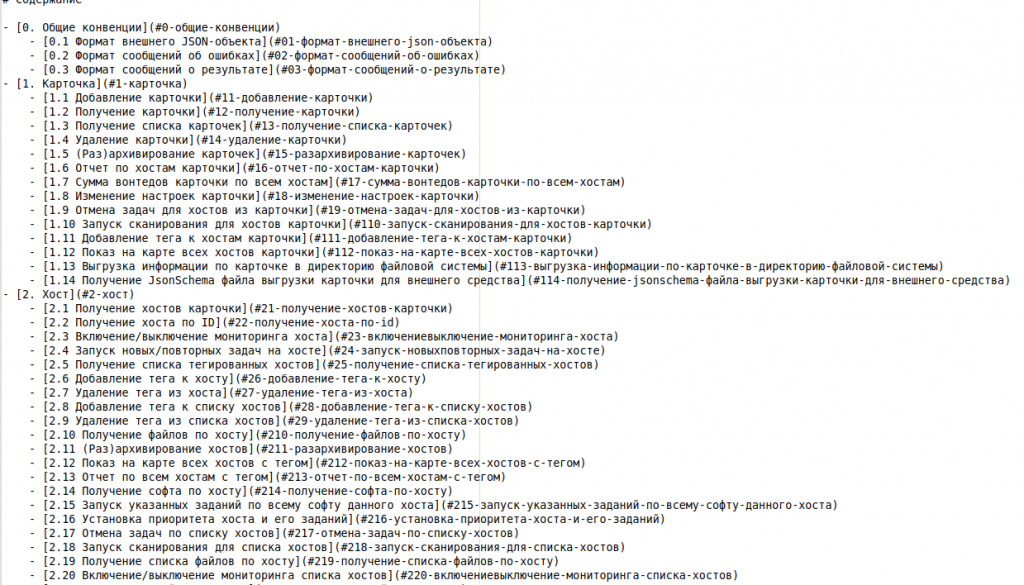
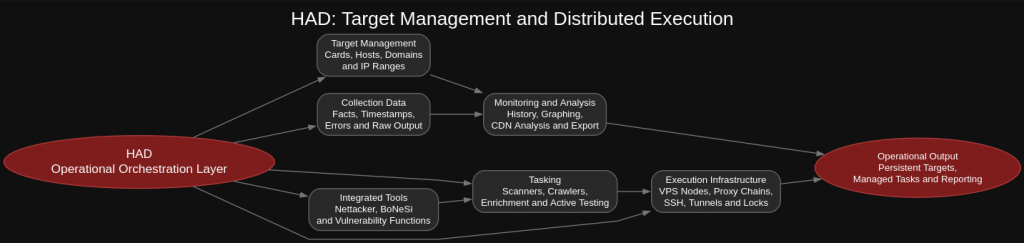
HAD також керує операційними завданнями та може автоматично призначати роботу іншим інструментам у програмі. VPS-системи обробляються як керовані ресурси з такими деталями, як:
- SSH-доступ
- Стан тунелювання
- Дозволені ланцюги маршрутизації
- Стан розгортання програмного забезпечення
- Активні замки
- Переадресовані порти
Це вказує на централізовану багатокористувацьку платформу, а не на вільний набір скриптів, що робить HAD повністю автоматизованою платформою для кібератак та управління кампаніями.
Його інтеграція з Nettacker та BoNeSi підтримує сканування, тестування вразливостей та генерацію великого обсягу мережевого трафіку. Графічні функції допомагають аналітикам візуалізувати зв’язки між доменами, IP-адресами, провайдерами та іншою інфраструктурою. Функції експорту дозволяють переносити результати у звітні або інші операційні системи. Хоча функціональність HAD схожа на Felix-23, точний зв’язок між цими двома проектами залишається невизначеним. Felix-23 може представляти собою формальну програму модернізації, тоді як HAD служив серверною частиною або попередньою платформою.
Путник (Путник)
Putnik створює віддалений доступ другого рівня всередині цільової мережі. Він використовує OpenVPN у режимі TAP та SoftEther для мосту Ethernet-трафіку, щоб зовнішній оператор міг взаємодіяти з мережею так, ніби він підключений локально. Задокументовані сценарії включають:
- ARP (Протокол розв’язання адрес)
- DHCP (протокол динамічної конфігурації хоста)
- DNS-спуфінг
- Отруєння LLMNR та NBT-NS
- Зловживання mDNS
- Захоплення NTLM за допомогою Responder
- Доступ до малого та середнього бізнесу
- Перехоплення принтера
- Примусова автентифікація.
У листуванні керівництва також запитувалися сценарії крадіжки облікових даних, атак на принтери та компрометації домену. Putnik-24 раніше асоціювався з назвою Beryllium .
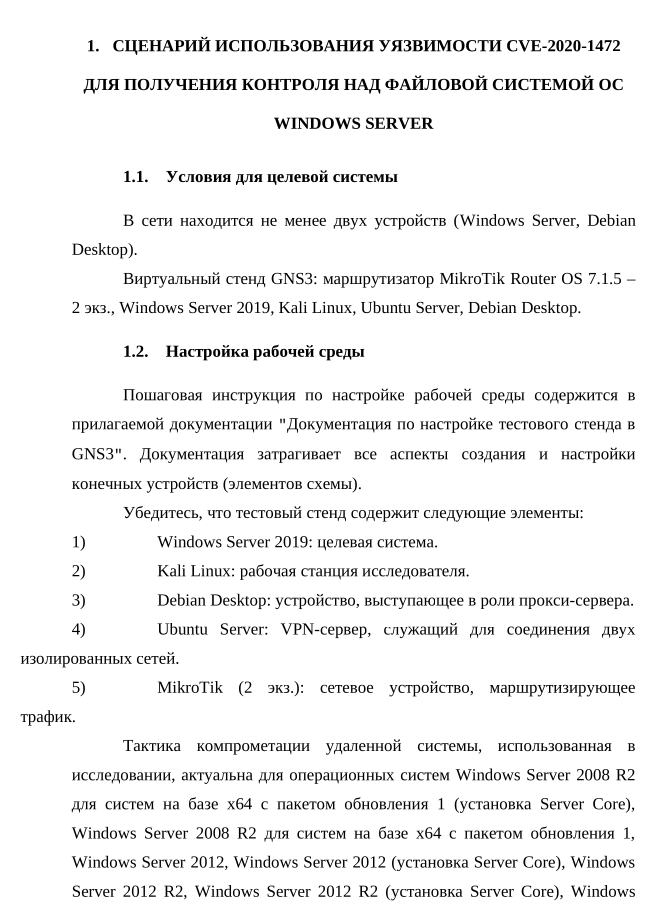
Матеріал Zerologon показує передбачувану глибину платформи. Він охоплює:
- Виявлення мережі
- Ідентифікація контролера домену
- Експлуатація CVE-2020-1472
- Екстракція NTDS
- Відновлення ключа Kerberos
- Передайте хеш
- Колекція реєстру
- Створення облікового запису
- Підвищення рівня адміністратора домену
Таким чином, Putnik — це більше, ніж VPN. Це платформа для внутрішніх мережевих операцій, що дозволяє здійснювати крадіжку облікових даних, переміщення даних, ескалацію привілеїв та збирати дані в рамках більшої програми, розробленої та впровадженої «Спецвузавтоматикою».
Ініціатива-24 (Инициатива-24)
«Ініціатива-24» – це дослідницький та розробницький проект компанії «Спецвузавтоматика», що зосереджений на використанні надійних публічних хмарних сервісів для зв’язку зі спеціалізованими програмними агентами, що працюють у корпоративних мережах. Проект досліджує, як хмарні платформні сервіси можна використовувати для віддаленого керування, тимчасового зберігання даних та передачі інформації, одночасно інтегруючись у звичайний бізнес-трафік, щоб уникнути виявлення.
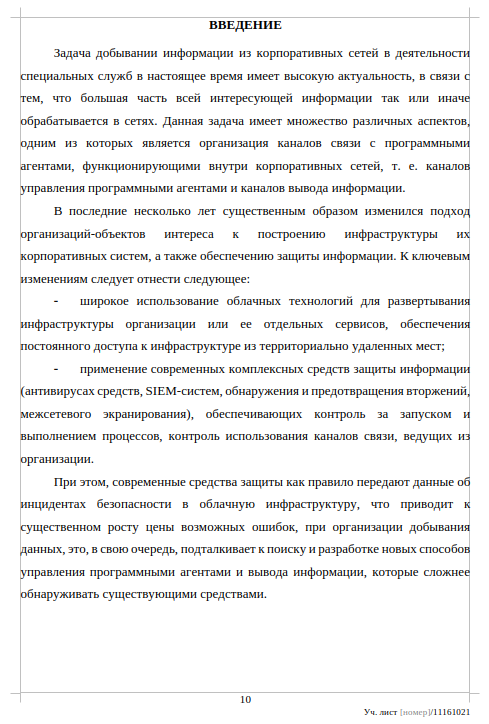
Завдання отримання інформації з корпоративних мереж наразі є дуже актуальним для діяльності спеціальних служб, оскільки значна частина інформації, що цікавить, обробляється, тим чи іншим чином, всередині таких мереж. Це завдання має багато різних аспектів, одним з яких є організація каналів зв’язку з програмними агентами, що працюють всередині корпоративних мереж, тобто каналів керування програмними агентами та каналів вилучення інформації.
В останні роки підхід організацій, що цікавляться побудовою своїх корпоративних систем та інформаційною безпекою, суттєво змінився. Ключові зміни включають:
- широке використання хмарних технологій для розгортання інфраструктури організації або окремих сервісів, а також для забезпечення безперервного доступу до інфраструктури з географічно віддалених місць;
- використання сучасних інтегрованих засобів інформаційної безпеки, включаючи антивірусні продукти, SIEM-системи, системи виявлення та запобігання вторгненням, а також брандмауери, що забезпечують контроль над виконанням процесів та моніторинг використання каналів зв’язку, що ведуть за межі організації.
Водночас, сучасні продукти безпеки, як правило, передають інформацію про інциденти безпеки до хмарної інфраструктури. Це суттєво збільшує вартість потенційних помилок під час організації збору даних. Це, у свою чергу, стимулює пошук та розробку нових методів контролю програмних агентів та вилучення інформації, яку важче виявити існуючим засобам безпеки.
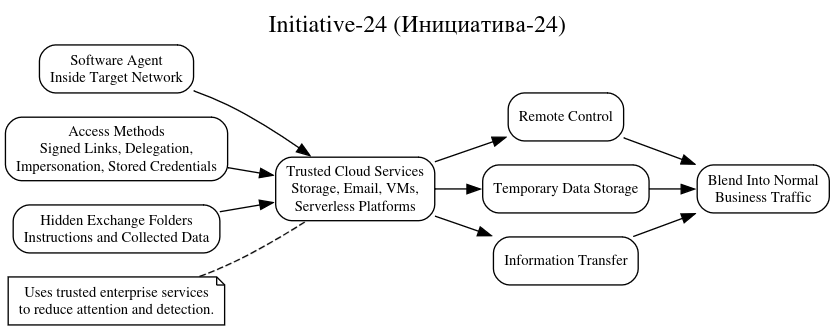
Initiative-24 — це хмарна система для керування агентами, розміщення даних та переміщення інформації з цільових мереж. Потенційні канали включають основні хмарні сховища, електронну пошту, віртуальні машини та безсерверні служби, які сьогодні зазвичай використовуються в хмарі. У звіті також описано приховані папки Exchange, які можуть зберігати інструкції або зібрані дані, не відображаючись у звичайних вікнах Outlook або веб-пошти.
Ботаніка (Ботані)
Botany, схоже, є модульним фреймворком для колекцій Android. Файл Const.kt з дампа описує архітектуру, побудовану навколо видимого застосунку, зашифрованого ядра та взаємозамінних модулів, з підтримкою фонового моніторингу та оновлень, захищеної конфігурації та кількох каналів зв’язку.
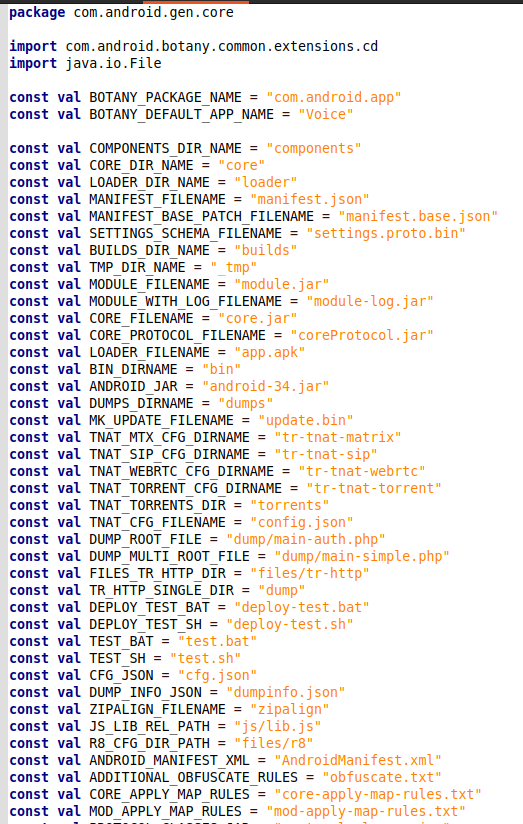
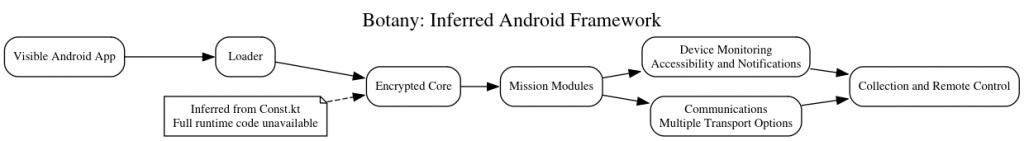
Дизайн відокремлює видимий додаток Android від зашифрованого ядра, що дозволяє використовувати різні модулі для різних завдань. Служби доступності відстежують або взаємодіють з додатками, тоді як слухачі сповіщень можуть збирати сповіщення, повідомлення та коди автентифікації.
У файлах також згадуються HTTP, SIP, WebRTC, торренти, NAT-обхід та зв’язок Matrix як засоби керування та контролю. Оскільки повний код виконання відсутній, Botany найкраще оцінювати з помірною впевненістю як модульний мобільний інструмент спостереження або збору даних для платформи Android.
Blik and Glare (Блик и Глэр)
Blik та Glare — це окремі інструменти для Android, орієнтовані на приховане зберігання та передачу даних офлайн. Система приховує захищені дані всередині програм, що нагадують судоку, калькулятор або програмне забезпечення для читання електронних книг. Генератор даних на робочому столі створює модифіковані APK-файли та файли конфігурації, тоді як кодер-декодер створює захищені ZIP- або EPUB-контейнери. Приховані функції активуються шляхом багаторазових натискань на непомітний елемент інтерфейсу.
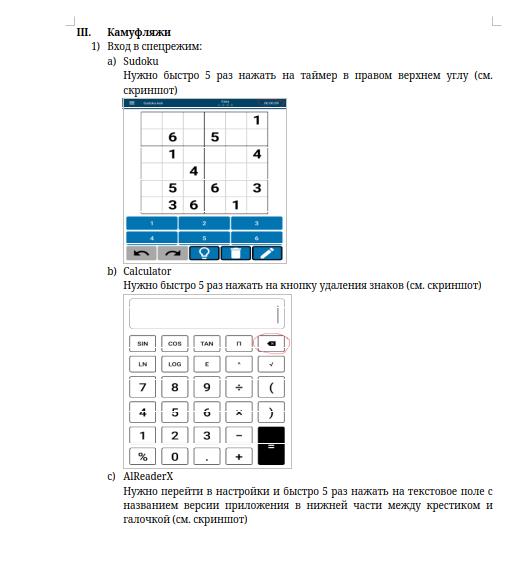
1) Вхід у спеціальний режим
a) Судоку.
Швидко торкніться таймера у верхньому правому куті п’ять разів. Дивіться скріншот.
b) Калькулятор
Швидко натисніть кнопку Backspace/Delete п’ять разів. Див. знімок екрана.
c) AlReaderX
Відкрийте налаштування, потім швидко торкніться текстового поля, що відображає версію програми, п’ять разів. Поле розташоване внизу між значком шестерні та галочкою. Дивіться скріншот.
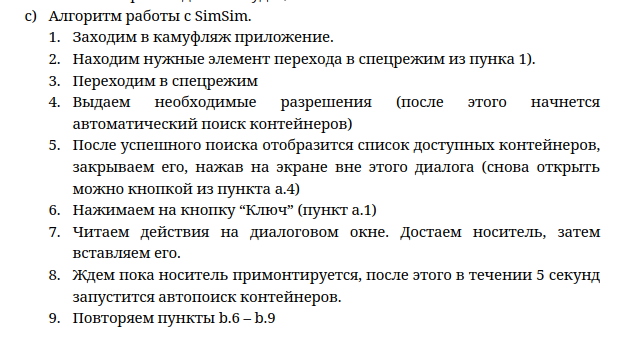
- Відкрийте програму камуфляжу.
- Використовуйте призначений елемент керування, щоб увійти в спеціальний режим.
- Увійдіть у спеціальний режим.
- Надайте необхідні дозволи. Після цього програма автоматично шукатиме контейнери.
- Після завершення пошуку з’явиться список доступних контейнерів. Закрийте список, торкнувшись за межами діалогового вікна. Його можна знову відкрити за допомогою кнопки «Список».
- Натисніть кнопку «Ключ».
- Дотримуйтесь інструкцій у діалоговому вікні. Вийміть пристрій зберігання даних, а потім підключіть його знову.
- Зачекайте, поки пристрій змонтується. Протягом п’яти секунд програма автоматично пошукає сумісні контейнери.
- Продовжуйте звичайний робочий процес роботи з контейнером, щоб створювати, відкривати, додавати файли, редагувати або переглядати вміст контейнера.
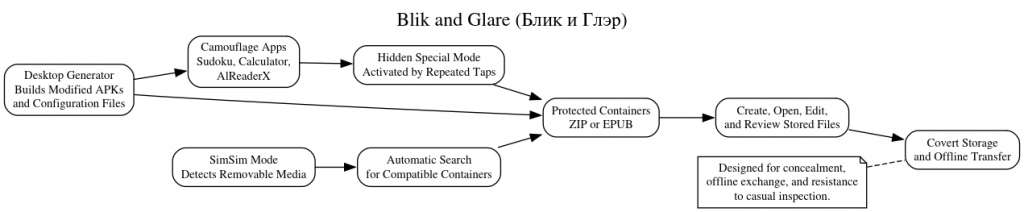
Режим SimSim виявляє події на знімних носіях, шукає сумісні контейнери у підключеному сховищі та відображає їх через прихований інтерфейс. Blik та Glare — це приховані утиліти для польового зберігання та передачі даних, а не шкідливі програми віддаленого доступу. Їхня роль полягає в приховуванні, обміні даними офлайн та захисті від випадкової перевірки.
Ланцюг-24 (Цепь-24)
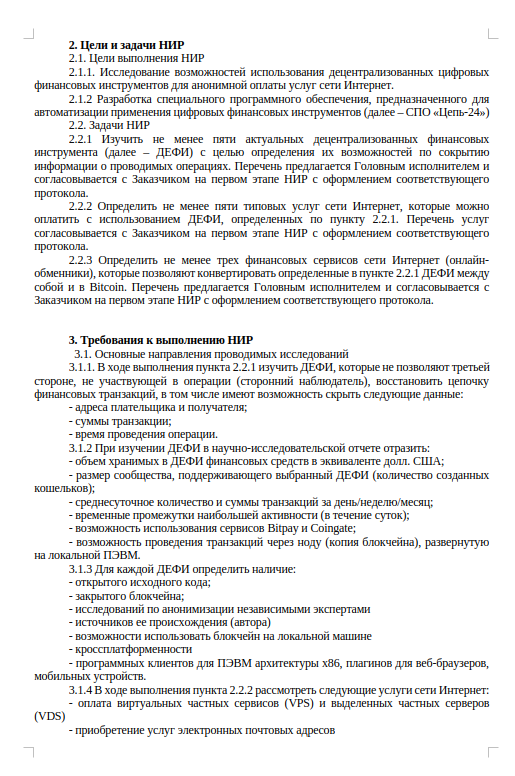
Chain-24 – це дослідницький та розробницький проект для анонімного придбання операційних інтернет-послуг. Він оцінює цифрові валюти, орієнтовані на конфіденційність, автоматизовані методи оплати, призначені для приховування платника та одержувача, сум транзакцій та часу. Проект зосереджений на придбанні таких послуг, як хостинг VPS та VDS, надання облікових записів електронної пошти, використання віртуальних SIM-карт, доступ до закритих форумів та доступ до баз даних, що сталися через витік інформації.
Машинний переклад:
На цій сторінці описано цілі дослідження, завдання та технічні вимоги до науково-дослідного проєкту «Ланцюг-24» (Цепь-24).
Мета дослідження
Проєкт має на меті дослідити, як децентралізовані цифрові фінансові інструменти можуть бути використані для анонімної оплати інтернет-послуг. Він також передбачає розробку спеціалізованого програмного забезпечення під назвою «Chain-24» для автоматизації використання цих фінансових інструментів.
Дослідницькі завдання
Підрядник повинен:
- Вивчіть щонайменше п’ять сучасних децентралізованих фінансових інструментів та оцініть, наскільки ефективно вони можуть приховувати інформацію про фінансові транзакції.
- Визначте щонайменше п’ять поширених інтернет-сервісів, які можна придбати за допомогою цих інструментів.
- Визначте щонайменше три онлайн-фінансові/обмінні сервіси, здатні конвертувати вибрані інструменти між собою та в біткойни.
- Узгодьте вибрані криптовалюти, послуги та біржі з клієнтом на першому етапі дослідження.
Вимоги до анонімності
У дослідженні спеціально розглядаються фінансові інструменти, які перешкоджають сторонньому спостерігачеві реконструювати ланцюжок транзакцій. У ньому оцінюється, чи можуть вони приховати:
- Адреси відправника та одержувача.
- Суми транзакцій.
- Час транзакції.
Для кожного вибраного інструменту у звіті має бути оцінено:
- Загальна вартість, що зберігається в системі, виражена в доларах США.
- Розмір бази користувачів/спільноти, включаючи кількість гаманців.
- Середній обсяг і вартість транзакцій за день, тиждень і місяць.
- Періоди найвищої транзакційної активності.
- Сумісність з BitPay та CoinGate.
- Чи можна проводити транзакції через локально керований повний вузол.
Дослідники також повинні визначити, чи має кожна система:
- Відкритий вихідний код.
- Закритий/приватний блокчейн.
- Незалежне дослідження, що оцінює його анонімність.
- Ідентифіковані автори або походження.
- Можливість локальної роботи з блокчейном.
- Підтримка кросплатформності.
- Клієнти x86 для настільних комп’ютерів, плагіни браузера або мобільні додатки
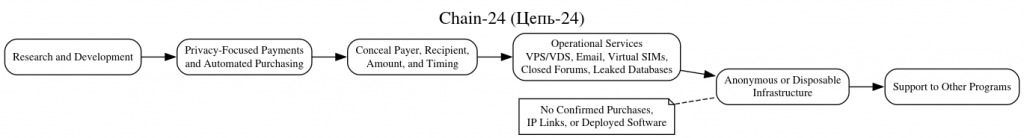
Chain-24 може підтримувати інші програми, надаючи анонімно придбану або одноразову інфраструктуру та доступ до обмежених онлайн-сервісів. Це дозволить оперативним командам відокремити свою діяльність від безпосередньо пов’язаних способів оплати або довгострокової інфраструктури. Однак, доступні документи описують дослідницькі цілі та вимоги до закупівель, а не підтверджені транзакції. Вони не пов’язують жодну конкретну покупку з IP-адресою, іменованою операцією, клієнтом або розгорнутою системою. Таким чином, ця програма може бути не повністю функціональною на даний момент, але вона демонструє прагнення до автоматизації торгових операцій, що часто призводить до витоків OSINT, які можуть спричинити проблеми для прихованих програм.
Проекти з облікових даних, корисного навантаження та тунелювання
Інвентаризація репозиторію Git пропонує середовище розробки, призначене для управління повним процесом вторгнення. Деякі проекти зосереджені на крадіжці та повторному використанні облікових даних з локальних систем, хмарних сервісів, електронної пошти та платформ обміну повідомленнями. Інші, схоже, призначені для доставки коду, підтримки доступу, приховування активності та обходу засобів контролю безпеки.
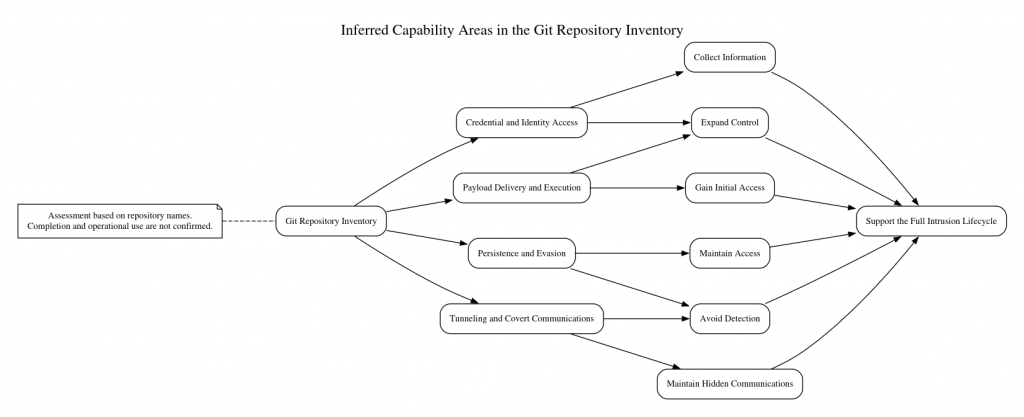
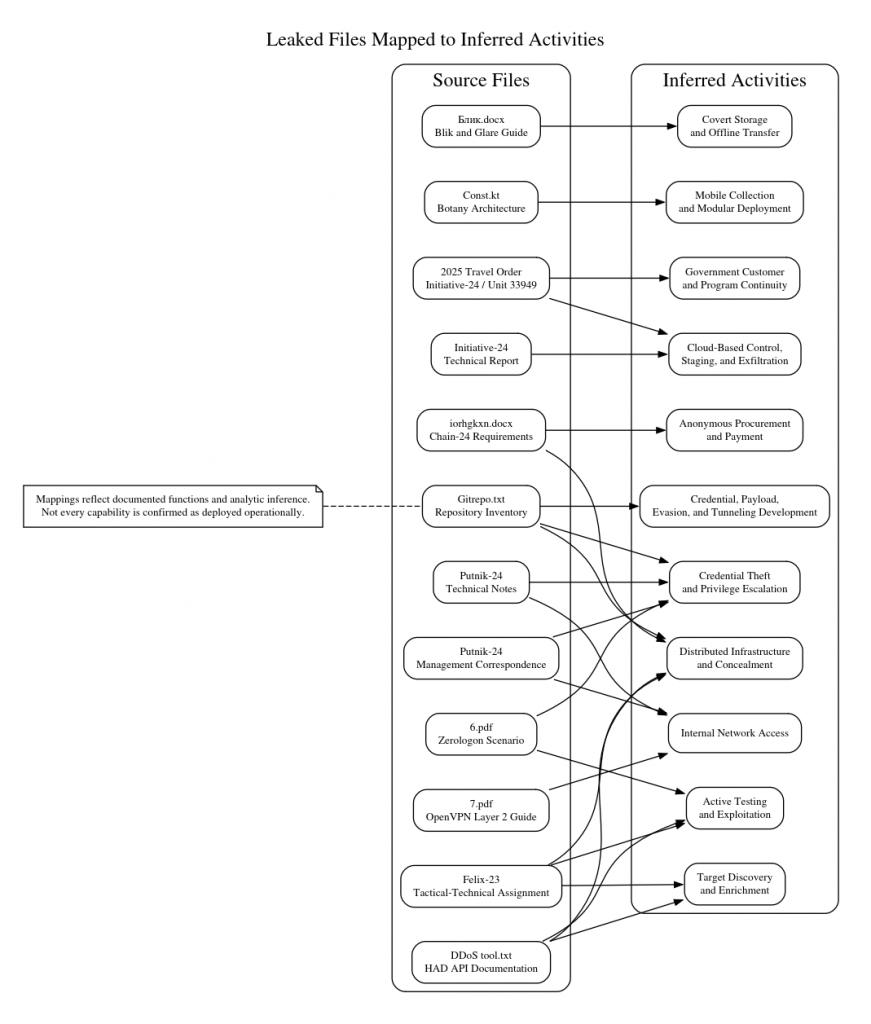
Окрема програмна група підтримує прихований зв’язок та віддалений доступ через тунелі, проксі-сервери та альтернативні мережеві канали. Разом ці репозиторії свідчать про зусилля зі створення інструментів для повноспектральних кампаній кібершпигунства, які будуть автоматизовані та керовані невеликими командами. Назви проектів показують цільові області можливостей, але вони не доводять, що кожен інструмент був завершений або використаний оперативно.
Використані ідентифіковані IP-простори
Файл 9jhgraoitew.txt з дампа містить 2406 записів, включаючи 2403 окремі публічні IPv4-адреси та три діапазони CIDR. Дані охоплюють 1656 окремих мереж /24, 925 окремих мереж /16, 501 ASN та 88 країн. IP-адреси включають безліч адресних просторів із публічної інфраструктури, що включає VPN та інші служби обфускації. Такий рівень розсіювання робить дуже малоймовірним, що адреси представляють системи, що належать безпосередньо «Спецвузавтоматиці».
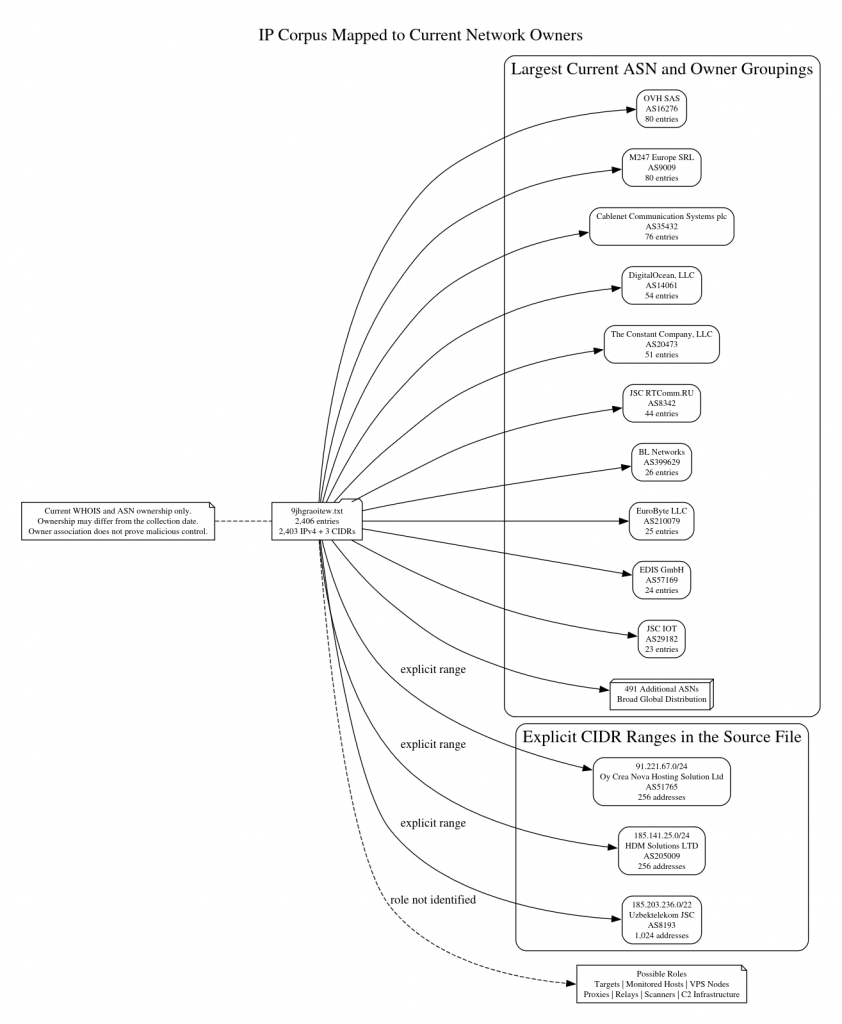
Найбільш ймовірна інтерпретація полягає в тому, що файл є змішаним робочим набором даних, що містить розвідувальні цілі, вразливі системи, проксі-сервери, вузли сканування та, можливо, інфраструктуру командування та управління. Felix-23 та HAD забезпечують найсильніше з’єднання з цією базою даних, оскільки обидві розроблені для отримання IP-адрес та їх використання для цільового призначення та атак. Включення цієї бази даних означає, що це був тестовий документ у процесі створення та підтримки програм Felix та HAD.
Висновок
Витік інформації зі Спецвузавтоматики розкриває широку програму кіберрозробки, а не один інструмент чи операцію, що вказує на ширший, цілісний підхід до кібершпигунства. Документи не доводять, що всі можливості були розгорнуті разом, але вони показують, що інститут розробив компоненти, які інтегруються в повний робочий процес збору розвідувальних даних і можуть бути розгорнуті для використання як модульна система для автоматизації кібершпигунства.
По суті, програми, знайдені в цих документах, демонструють потужну платформу автоматизації можливостей російського кібершпигунства для більш автономного функціонування операцій. Крім того, програми демонструють доктринальний підхід до використання автоматизації, який, ймовірно, розшириться в майбутньому з додаванням компонентів штучного інтелекту для розширення онлайн-шпигунства та інших видів діяльності. Хоча автоматизовані системи сканування та злому інфраструктури вже існують в інших країнах світу, безперечно, що інші урядові установи працюють над подібними можливостями в усьому світі. Однак цей витік інформації дає нам уявлення про операції в російському просторі кібервійни та шпигунства, які є рідкісними та повчальними.
Джерело: https://hackyourmom.com/novyny/vytik-rozkryv-sim-rosijskyh-proyektiv-dlya-kibershpygunstva-ta-atak/
Автор: Дмитро Кравченко